با گسترش اتصال تجهیزات صنعتی به شبکههای سازمانی و اینترنت، مرز میان فناوری اطلاعات و فناوری عملیاتی بیش از گذشته به هم نزدیک شده است. با این حال، تفاوت IT و OT در امنیت همچنان اهمیت زیادی دارد؛ زیرا این دو محیط از نظر نوع تجهیزات، اهداف، اولویتهای امنیتی و پیامدهای ناشی از اختلال یکسان نیستند.
در یک محیط IT، یک حمله سایبری ممکن است باعث افشای اطلاعات یا از دسترس خارج شدن یک سرویس شود. در محیط OT، همین نوع اختلال میتواند علاوه بر مشکلات اطلاعاتی، عملکرد یک دستگاه، خط تولید یا حتی یک فرایند فیزیکی را تحت تأثیر قرار دهد.
به همین دلیل، شناخت تفاوتهای IT و OT یکی از بخشهای مهم در طراحی و مدیریت زیرساختهای متصل امروزی است.
IT و OT چیستند و چه تفاوتی با هم دارند؟
پیش از بررسی امنیت، باید مشخص کنیم IT و OT دقیقاً به چه معنا هستند.
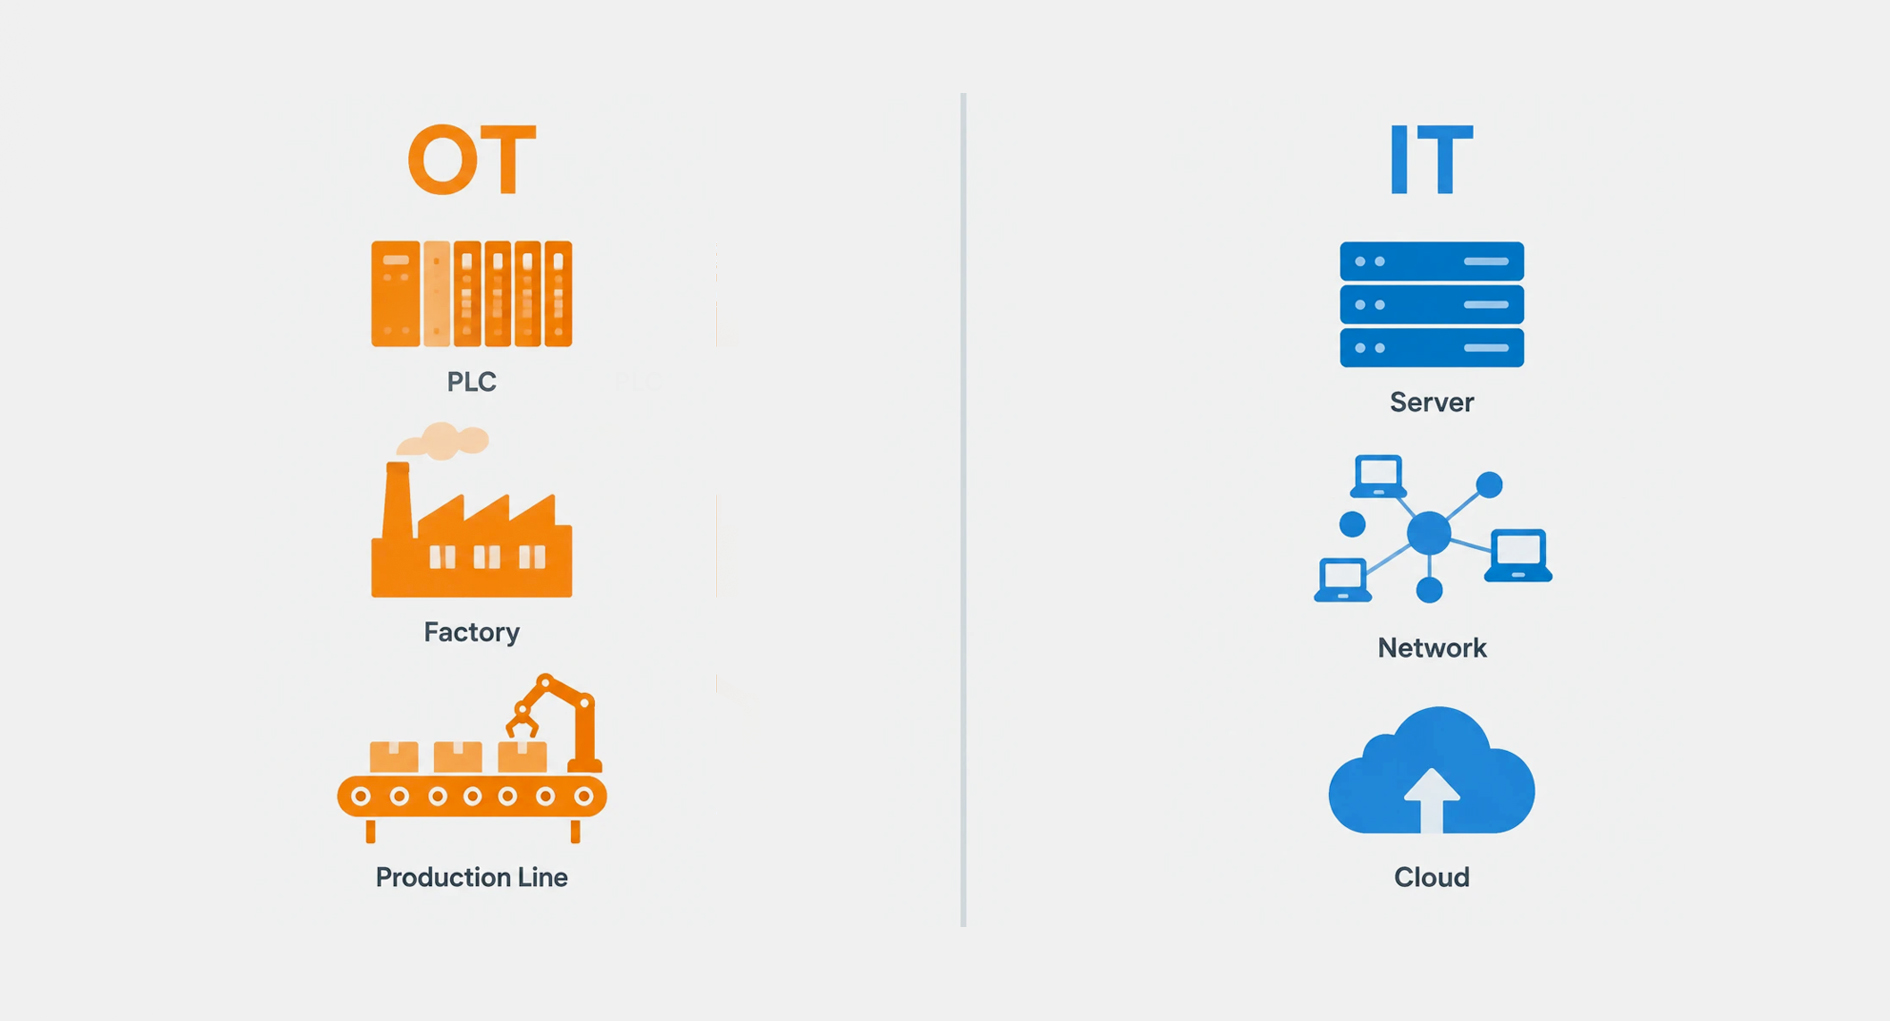
IT یا Information Technology به مجموعه فناوریهایی گفته میشود که برای مدیریت، پردازش، ذخیرهسازی و انتقال اطلاعات استفاده میشوند. سرورها، کامپیوترها، تجهیزات شبکه، سیستمهای ذخیرهسازی و سرویسهای ابری نمونههایی از زیرساخت IT هستند. در مقابل، OT یا Operational Technology به فناوریهایی مربوط میشود که برای کنترل و پایش تجهیزات و فرایندهای فیزیکی به کار میروند. PLCها، سیستمهای کنترل صنعتی، تجهیزات اتوماسیون و برخی تجهیزات مورد استفاده در خطوط تولید در این دسته قرار میگیرند.
IT چیست؟
در یک زیرساخت IT، تمرکز اصلی معمولاً روی دادهها، نرمافزارها، کاربران و ارتباط میان سیستمهای اطلاعاتی است.
برخی اجزای رایج این محیط عبارتاند از:
- سرورها و سیستمهای ذخیرهسازی
- سوئیچها و روترهای شبکه
- کامپیوترهای کاربران
- سرویسهای ابری
- پایگاههای داده
- نرمافزارهای سازمانی
- سیستمهای مدیریت و انتقال اطلاعات
در چنین محیطی، حفاظت از اطلاعات و حفظ دسترسی کاربران به سرویسها اهمیت زیادی دارد.
OT چیست؟
در محیط OT، فناوری مستقیماً با تجهیزات و فرایندهای فیزیکی در ارتباط است. یک PLCممکن است دادههای یک فرایند را دریافت کند و بر اساس منطق تعریفشده، فرمانی برای یک تجهیز ارسال کند.
اجزای رایج OT میتوانند شامل موارد زیر باشند:
- PLC
- کنترلرهای صنعتی
- تجهیزات اتوماسیون
- ماشینآلات و تجهیزات خط تولید
- سیستمهای کنترل فرایند
- تجهیزات اندازهگیری و سنجش
- سیستمهای نظارت و کنترل صنعتی
در این محیط، حفظ عملکرد صحیح و پایدار تجهیزات اهمیت ویژهای دارد.
تفاوت IT و OT در امنیت چیست؟
مهمترین تفاوت IT و OT در امنیت به نوع داراییهایی برمیگردد که باید از آنها محافظت شود.
در IT، داراییهای اصلی معمولاً اطلاعات، حسابهای کاربری، نرمافزارها و سرویسهای شبکه هستند. بنابراین محرمانگی و یکپارچگی دادهها اهمیت زیادی دارند.
در OT، علاوه بر اطلاعات، خود فرایند فیزیکی نیز بخشی از دارایی مورد حفاظت است. اگر یک سیستم کنترل صنعتی دچار اختلال شود، پیامد آن ممکن است فراتر از از دست رفتن اطلاعات باشد و عملکرد یک تجهیز یا فرایند را تحت تأثیر قرار دهد.
تفاوت در اولویتهای امنیتی
در امنیت IT معمولاً سه اصل محرمانگی، یکپارچگی و دسترسپذیری دادهها مورد توجه قرار میگیرند.
در OT نیز این اصول اهمیت دارند، اما شرایط عملیاتی باعث میشود موضوعاتی مانند دسترسپذیری مداوم، پایداری سیستم و ایمنی فرایند اهمیت بیشتری پیدا کنند.
برای مثال، در یک سیستم IT ممکن است خاموش شدن موقت یک سرور با راهاندازی مجدد یا استفاده از سیستم جایگزین مدیریت شود. اما توقف یک کنترلر صنعتی در زمان نامناسب میتواند باعث اختلال در یک فرایند فیزیکی شود.
تفاوت در چرخه عمر تجهیزات
یکی دیگر از تفاوتهای مهم، چرخه عمر تجهیزات است. تجهیزات IT معمولاً با سرعت بیشتری بهروزرسانی یا جایگزین میشوند. در مقابل، برخی تجهیزات OT برای سالهای طولانی در محیط صنعتی باقی میمانند.
به همین دلیل، بهروزرسانی نرمافزار یا جایگزینی یک تجهیز در محیط OT ممکن است نیازمند برنامهریزی، آزمایش و هماهنگی بیشتری باشد.
تفاوت در مدیریت تغییرات
هر تغییر در یک محیط صنعتی میتواند بر عملکرد تجهیزات تأثیر بگذارد. به همین دلیل، اعمال تغییرات امنیتی، بهروزرسانی یا تغییر تنظیمات در OT معمولاً باید با توجه به شرایط عملیاتی و الزامات فرایند انجام شود.
این موضوع یکی از دلایلی است که باعث میشود روشهای رایج مدیریت امنیت در IT همیشه بدون تغییر برای OT قابل استفاده نباشند.
مهمترین تهدیدات امنیتی در محیط OT
با افزایش ارتباط میان شبکههای IT و OT، محیطهای صنعتی نیز با طیف متنوعی از تهدیدهای سایبری مواجه هستند.
برخی از تهدیدهای مهم عبارتاند از:
- دسترسی غیرمجاز به سیستمها
- بدافزار و باجافزار
- استفاده از تجهیزات یا حسابهای کاربری غیرمجاز
- آسیبپذیری تجهیزات قدیمی
- ارتباطات ناامن
- انتقال تهدید از شبکه IT به OT
- تغییر غیرمجاز تنظیمات تجهیزات
- ایجاد اختلال در عملکرد سیستمهای کنترل
البته سطح ریسک هر یک از این موارد به معماری شبکه، نوع تجهیزات، نحوه اتصال سیستمها و اقدامات امنیتی انجامشده بستگی دارد.
چرا تهدیدات OT میتوانند پیچیده باشند؟
در محیط OT، یک سیستم کامپیوتری صرفاً یک ابزار پردازش اطلاعات نیست؛ ممکن است بخشی از یک فرایند فیزیکی باشد.
برای مثال، یک سیستم کنترل میتواند وظیفه دریافت اطلاعات از تجهیزات و ارسال فرمان را بر عهده داشته باشد. بنابراین تغییر یا اختلال در ارتباطات آن میتواند روی فرایندی خارج از دنیای دیجیتال اثر بگذارد.
به همین دلیل، در امنیت OT باید علاوه بر اطلاعات و شبکه، تأثیر احتمالی رخدادهای سایبری بر تجهیزات و فرایندهای فیزیکی نیز در نظر گرفته شود.
ارتباط IT و OT چه چالشهایی برای امنیت ایجاد میکند؟
در گذشته، بسیاری از محیطهای OT تا حد زیادی از شبکههای سازمانی جدا بودند. اما نیاز به دسترسی به دادههای عملیاتی، مدیریت از راه دور، تحلیل دادهها و اتصال سیستمهای مختلف باعث شده است ارتباط میان IT و OT بیشتر شود.
این اتصال میتواند مزایای عملیاتی زیادی داشته باشد، اما در عین حال سطح ارتباط میان بخشهای مختلف زیرساخت را نیز افزایش میدهد.
افزایش سطح حمله
هر نقطه اتصال میان سیستمها میتواند به یک مسیر ارتباطی تبدیل شود که باید بهدرستی مدیریت و کنترل شود. اتصال تجهیزات صنعتی به شبکههای سازمانی یا سرویسهای دیگر، بدون در نظر گرفتن معماری مناسب، میتواند باعث شود یک مشکل در یک بخش به بخشهای دیگر نیز منتقل شود.
به همین دلیل، شناخت دقیق ارتباطات میان تجهیزات و سیستمها اهمیت زیادی دارد.
انتقال تهدید از IT به OT
در یک معماری متصل، محیط IT و OT دیگر کاملاً مستقل از یکدیگر نیستند. اگر یک مهاجم از طریق یک مسیر ارتباطی به بخشی از زیرساخت دسترسی پیدا کند، بسته به معماری شبکه و سطح دسترسیها، احتمال دسترسی به بخشهای دیگر نیز وجود خواهد داشت.
به همین دلیل، تفکیک مناسب شبکه، کنترل دسترسی و پایش ارتباطات میان بخشهای مختلف اهمیت پیدا میکند.
نیاز به دید یکپارچه
یکی از چالشهای محیطهای ترکیبی این است که اطلاعات مربوط به تجهیزات و سیستمها ممکن است در ابزارهای مختلف قرار داشته باشند.
برای مدیریت بهتر زیرساخت، تیم فنی باید بتواند تصویری قابلفهم از وضعیت تجهیزات و ارتباطات داشته باشد و در صورت مشاهده تغییرات غیرعادی، سریعتر آنها را بررسی کند.
چگونه امنیت IT و OT را بهتر مدیریت کنیم؟
امنیت IT و OT به یک ابزار یا اقدام واحد محدود نمیشود. یک رویکرد مناسب باید متناسب با معماری زیرساخت، نوع تجهیزات و نیازهای عملیاتی سازمان طراحی شود.
شناسایی و پایش تجهیزات
اولین قدم، شناخت تجهیزات و ارتباطات موجود در زیرساخت است. وقتی مشخص باشد چه تجهیزاتی در شبکه وجود دارند، هر تجهیز با کدام بخشها ارتباط دارد و وضعیت آن چگونه است، شناسایی تغییرات غیرعادی نیز سادهتر خواهد بود.
پایش مداوم میتواند اطلاعاتی مانند وضعیت دسترسپذیری تجهیزات، ارتباطات شبکه و برخی پارامترهای عملیاتی را در اختیار تیم فنی قرار دهد.
تفکیک و کنترل دسترسی
در محیطهای ترکیبی، همه کاربران و سیستمها نباید دسترسی یکسانی به همه تجهیزات داشته باشند. تفکیک بخشهای مختلف شبکه و تعریف سطح دسترسی مناسب میتواند به کاهش مسیرهای غیرضروری ارتباطی کمک کند.
همچنین دسترسیهای مدیریتی باید تا حد امکان کنترلشده و قابل پیگیری باشند.
پایش مداوم و دریافت هشدار
پایش مداوم یکی از بخشهای مهم مدیریت زیرساخت است. اگر وضعیت تجهیزات و پارامترهای مهم بهصورت مستمر بررسی شود، تغییرات غیرعادی میتوانند سریعتر شناسایی شوند.
سیستمهای مانیتورینگ همچنین میتوانند برای رخدادهای مشخص، هشدارهایی مانند اعلان پیامکی، ایمیلی یا سایر روشهای اطلاعرسانی را در اختیار تیم فنی قرار دهند.
ثبت و بررسی رخدادها
ثبت اطلاعات مربوط به وضعیت تجهیزات و رخدادهای سیستم، امکان بررسی دقیقتر اتفاقات را فراهم میکند. این دادهها میتوانند در تحلیل مشکلات، بررسی روند تغییرات و تشخیص زمان وقوع یک رخداد مورد استفاده قرار گیرند.
نقش مانیتورینگ در امنیت زیرساختهای IT و OT
مانیتورینگ بهتنهایی جایگزین راهکارهای امنیت سایبری نیست، اما میتواند بخش مهمی از فرایند دید و پایش زیرساخت باشد. وقتی اطلاعات تجهیزات و سیستمهای مختلف در یک محیط قابل مشاهده باشند، تیم فنی میتواند وضعیت زیرساخت را راحتتر بررسی کند و تغییرات غیرعادی را سریعتر مورد توجه قرار دهد.
بسته به نوع سیستم مانیتورینگ، مواردی مانند زیر میتوانند تحت پایش قرار گیرند:
- وضعیت دسترسپذیری تجهیزات
- وضعیت ارتباطات شبکه
- پارامترهای محیطی
- وضعیت تجهیزات صنعتی
- تغییرات مقادیر اندازهگیریشده
- رخدادها و هشدارها
- وضعیت کلی نواحی مختلف زیرساخت
در محیطهای صنعتی، ترکیب اطلاعات مربوط به شبکه و تجهیزات میتواند دید کاملتری از شرایط زیرساخت ایجاد کند.
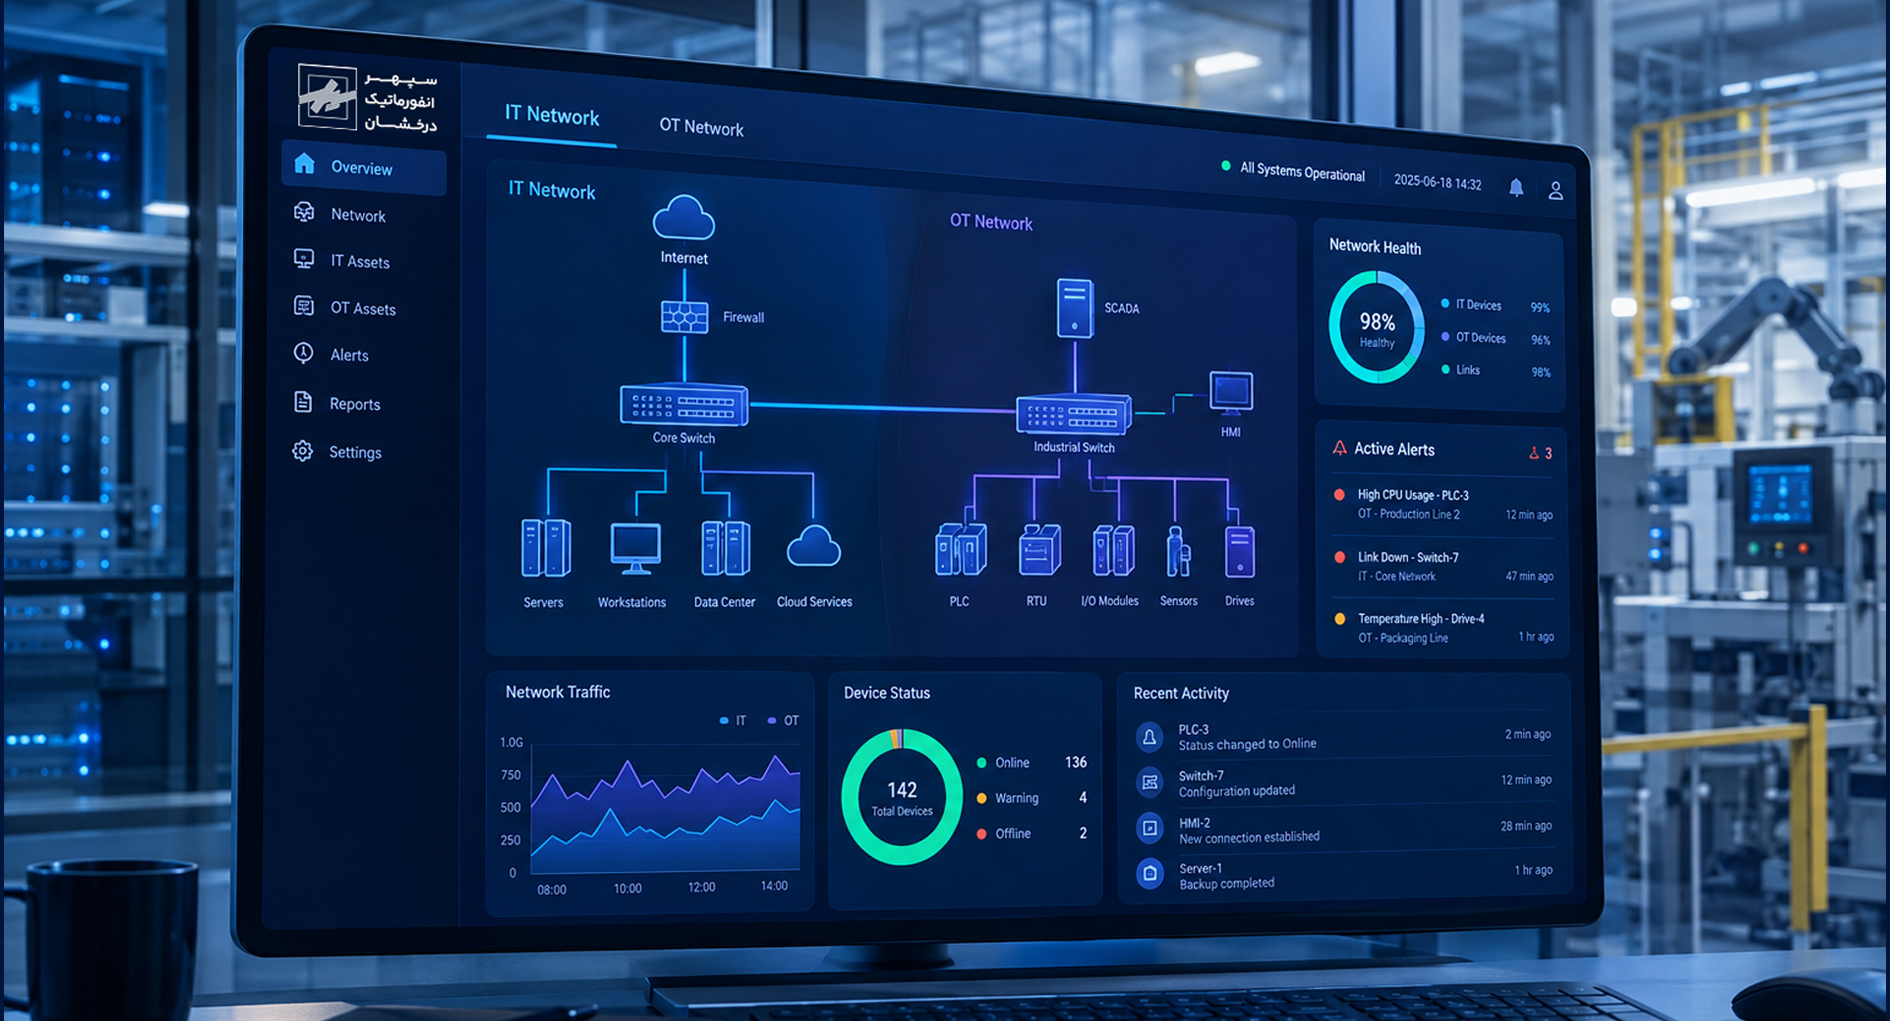
راهکار یکپارچه IT و OT برای پایش زیرساخت
وقتی یک مجموعه همزمان از تجهیزات IT و OT استفاده میکند، داشتن دید متمرکز از وضعیت بخشهای مختلف میتواند مدیریت زیرساخت را سادهتر کند. در چنین محیطی، تیم فنی ممکن است نیاز داشته باشد وضعیت تجهیزات شبکه، ارتباطات، تجهیزات صنعتی و پارامترهای محیطی را در کنار یکدیگر بررسی کند.
راهکارهای مانیتورینگ سپهر انفورماتیک با هدف ایجاد یک محیط متمرکز برای پایش بخشهای مختلف زیرساخت طراحی شدهاند. این سیستمها میتوانند اطلاعات مربوط به تجهیزات و پارامترهای مختلف را در یک داشبورد در اختیار کاربر قرار دهند و امکان مشاهده وضعیت، بررسی دادهها و دریافت هشدار را فراهم کنند.
این نوع دید متمرکز بهویژه در زیرساختهایی که تجهیزات شبکه و تجهیزات صنعتی در کنار یکدیگر فعالیت میکنند، میتواند به تیم فنی کمک کند تا وضعیت کلی سیستم را راحتتر بررسی کند.
نتیجه نهایی
IT و OT بیش از گذشته به یکدیگر متصل شدهاند، اما این موضوع به معنای یکسان بودن نیازهای امنیتی آنها نیست. در IT، حفاظت از دادهها، سرویسها و کاربران اهمیت زیادی دارد؛ در حالی که در OT، علاوه بر این موارد، حفظ پایداری تجهیزات و عملکرد صحیح فرایندهای فیزیکی نیز اهمیت پیدا میکند.
به همین دلیل، امنیت محیطهای ترکیبی IT و OT نیازمند شناخت دقیق زیرساخت، مدیریت ارتباطات، کنترل دسترسی و پایش مداوم است.
در کنار راهکارهای امنیتی، مانیتورینگ میتواند با ایجاد دید متمرکز نسبت به تجهیزات و وضعیت زیرساخت، بخشی از فرایند مدیریت و پایش محیطهای IT و OT را پشتیبانی کند.